Lab KVM — Bastion isolé, Ansible & Teleport
Un labo personnel de virtualisation reproduisant une architecture d’entreprise réaliste : machines virtuelles KVM/Libvirt, déploiement automatisé par Ansible, isolation réseau stricte via un bastion, accès SSH centralisé et audité avec Teleport, et sortie Internet tracée via un proxy.
- Cadre
- Lab personnel
- Domaine
- Réseaux & systèmes · Sécurité
- Outils & technologies
01
Contexte & objectif
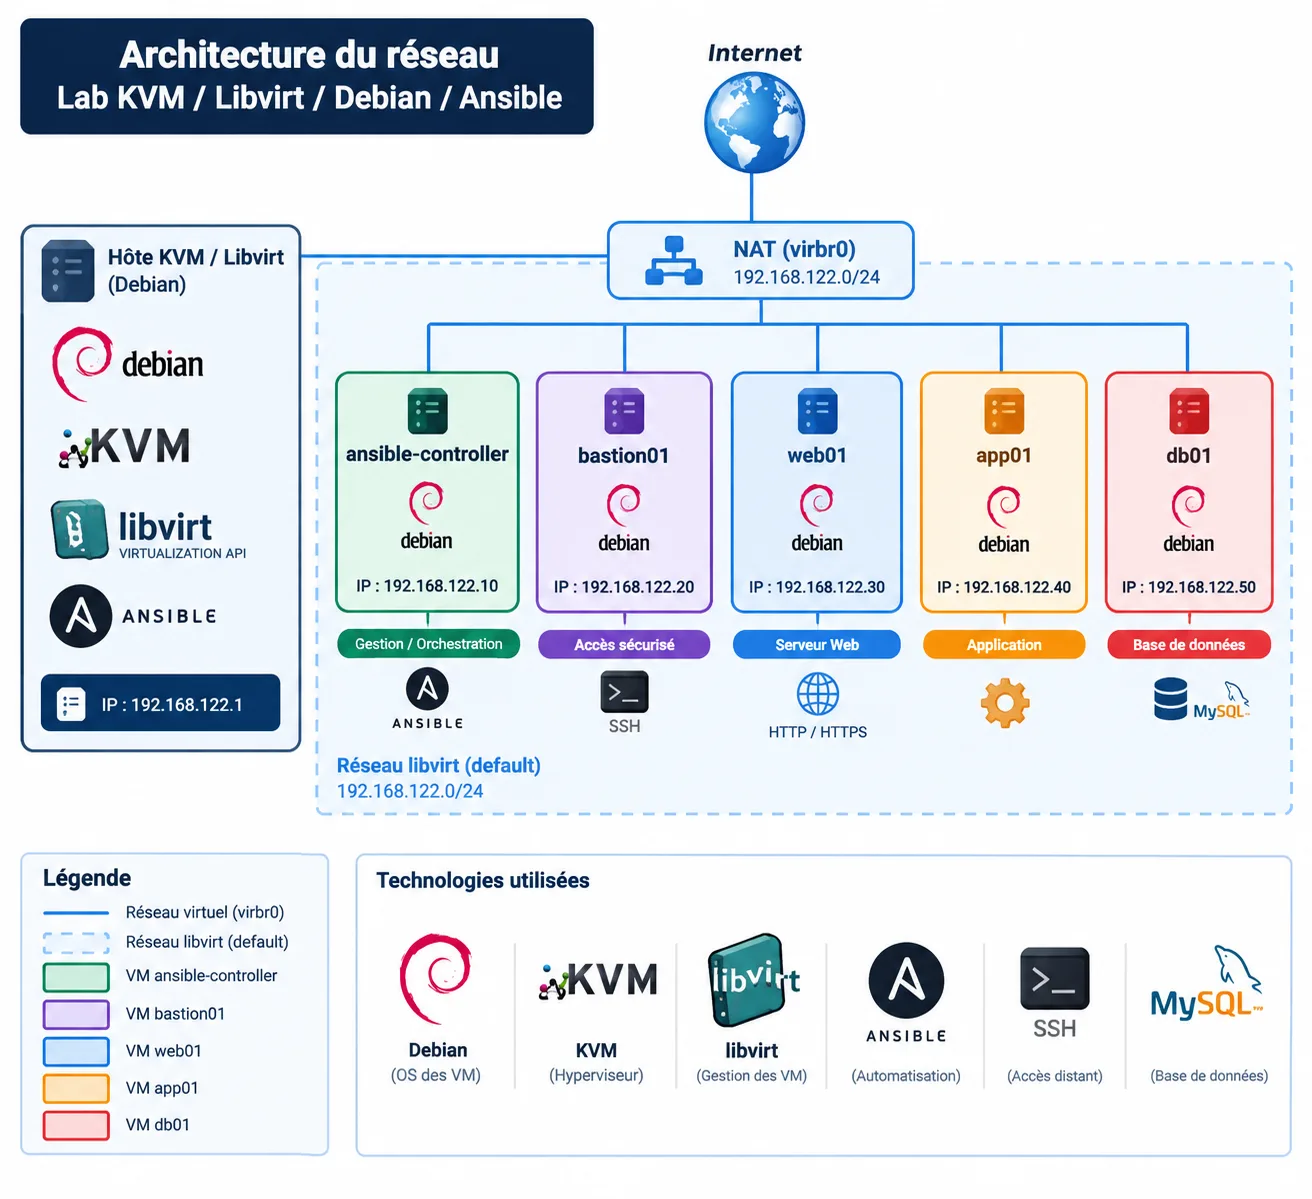
Objectif : monter, sur une machine Debian personnelle, un labo de virtualisation complet (KVM/Libvirt) reproduisant une topologie d’entreprise réaliste — un contrôleur d’automatisation, un bastion et trois serveurs de rôles différents (web, application, base de données) — puis automatiser leur déploiement et sécuriser les accès comme sur une vraie infrastructure.
02
Architecture & isolation réseau
Cinq VM Debian sur un hôte KVM/Libvirt : ansible-controller (orchestration), bastion01 (accès sécurisé), web01 (nginx), app01 (Docker) et db01 (MariaDB). Le bastion est la seule machine bi-domiciliée : d’un côté le réseau default (NAT, 192.168.122.0/24), de l’autre un réseau isolated (10.10.10.0/24) sans NAT ni adresse côté hôte — aucune route n’existe entre l’hôte et les VM isolées. Aucun pare-feu n’est utilisé : c’est la topologie elle-même qui impose que tout accès passe par le bastion.
03
Déploiement automatisé avec Ansible
Le contrôleur pilote les trois serveurs de rôles via des playbooks Ansible, en rebondissant sur le réseau isolé grâce à un ProxyJump SSH à travers le bastion. Chaque service est installé, configuré et activé de façon idempotente.
- Inventaire avec
ProxyJumppour joindre web/app/db sans route directe depuis le contrôleur - Playbooks dédiés : Nginx (web01), Docker (app01), MariaDB (db01)
- Sur Debian 13, clé GPG Docker déposée dans
/etc/apt/keyrings/et référencée viasigned-by(apt-keyn’existe plus)
04
Accès centralisé & audité — Teleport
Teleport est déployé en cluster sur le bastion (authentification, proxy, audit) et joué par un utilisateur nommé avec MFA (OTP) plutôt que par des accès SSH bruts. Les VM isolées (web/app/db) rejoignent le cluster en tunnel inversé vers le bastion, sans avoir besoin d’être joignables directement — chaque agent initie la connexion sortante lui-même.
- Authentification
- Utilisateur nommé + MFA, plus de compte SSH partagé
- Sessions enregistrées
- Chaque connexion
tsh sshest journalisée et rejouable - Enrôlement par token
- Playbook Ansible dédié, token + CA pin à durée de vie limitée
05
Sortie Internet contrôlée — Tinyproxy
Les VM isolées n’ayant aucune route sortante, un proxy HTTP Tinyproxy est installé sur le bastion : il n’écoute que sur la patte isolée et relaie vers Internet via la patte NAT de l’hôte. Chaque requête apt des VM isolées passe ainsi par un point unique, tracé et auditable, plutôt que par un NAT transparent invisible.
06
Compétences acquises
- Virtualisation KVM/Libvirt
- Création, gestion et mise en réseau de VM via virsh/virt-install
- Automatisation Ansible
- Playbooks idempotents, inventaire avec ProxyJump
- Isolation réseau
- Conception d’une topologie sans route, bastion comme unique point d’entrée
- Accès sécurisé & audit
- Teleport (MFA, tunnels inversés, sessions journalisées)